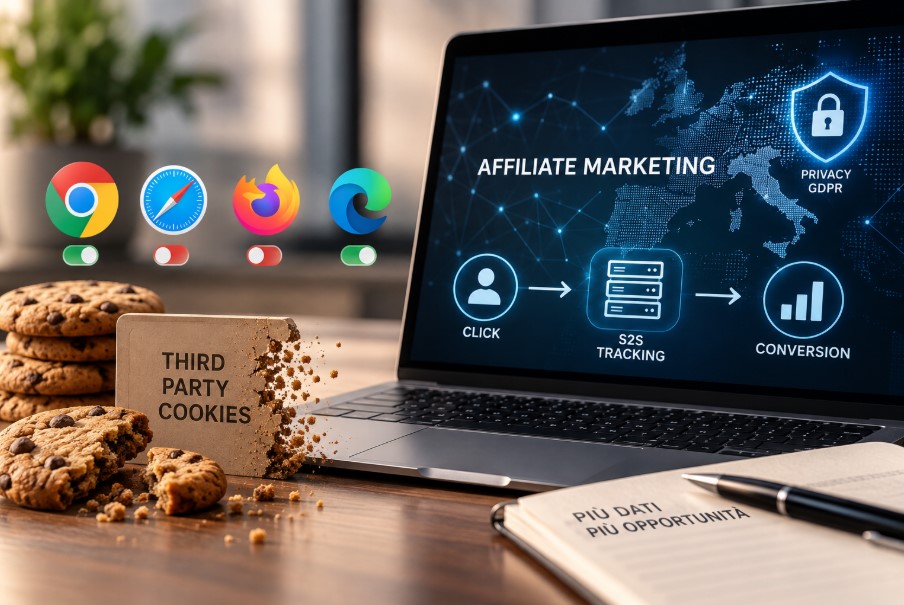
Lo “scenario cookieless” non è l’evento imminente, uniforme e definitivo che per anni è stato raccontato nel mercato digitale. Google ha annunciato nel luglio 2024, e poi confermato nell’aprile 2025, che Chrome non eliminerà i cookie di terze parti secondo il piano originariamente previsto. La gestione rimarrà invece legata alle impostazioni di privacy e sicurezza del browser. È un cambiamento importante rispetto alle previsioni che avevano accompagnato il settore dal 2020 in poi, ma non significa affatto che il problema del tracciamento sia scomparso.
La ragione è abbastanza semplice. Safari e Firefox bloccano già da anni i cookie di terze parti per impostazione predefinita e, messi insieme, rappresentano circa il 19% del traffico web italiano secondo i dati Statcounter di luglio 2026. Per chi lavora nell’affiliate marketing non si tratta quindi di un rischio teorico o di una trasformazione che potrebbe verificarsi in futuro: quella porzione di traffico non è mai stata tracciabile in maniera realmente affidabile utilizzando soltanto un cookie di terze parti, indipendentemente dagli annunci, dai rinvii o dalle successive decisioni prese da Google.
Il piano editoriale con cui avevamo iniziato a lavorare a questo contenuto partiva, in origine, dalla premessa opposta: la progressiva eliminazione dei cookie di terze parti da tutti i principali browser e, soprattutto, la loro imminente scomparsa da Chrome. Oggi quella premessa non è più corretta. I fatti l’hanno superata e vale la pena dirlo con chiarezza, perché continuare a parlare di un “cookiepocalypse” imminente finirebbe per descrivere uno scenario che non corrisponde alla situazione reale.
Per chi deve decidere come strutturare un sistema di attribuzione, scegliere un network, valutare la qualità dei dati o capire se le conversioni generate vengono conteggiate correttamente, il punto non è stabilire se i cookie spariranno tutti nello stesso momento. Il problema è molto più concreto: il tracciamento basato esclusivamente sui cookie di terze parti presenta già oggi delle aree di perdita. Il mercato è frammentato, ogni browser applica politiche differenti e, in parallelo, le regole sul consenso privacy incidono ulteriormente sulla quantità di traffico effettivamente tracciabile.
Il quadro attuale è quindi meno spettacolare di quello prospettato qualche anno fa, ma dal punto di vista tecnico rimane decisamente rilevante. Ed è proprio questo il punto che merita di essere approfondito.
Cos’è davvero lo “scenario cookieless” (e perché il nome è impreciso)
Nel linguaggio dell’advertising e dell’affiliate marketing, l’espressione “scenario cookieless” viene generalmente utilizzata per descrivere un contesto nel quale i cookie di terze parti non possono più essere considerati uno strumento affidabile per seguire il percorso di un utente tra siti differenti. Il riferimento riguarda soprattutto quei cookie impostati da un dominio diverso rispetto a quello che l’utente sta visitando e utilizzati, storicamente, per attività di advertising, profilazione, misurazione cross-site e attribuzione delle conversioni.
La definizione, però, può trarre in inganno. “Cookieless” suggerisce infatti un web senza cookie, oppure fa pensare a un momento preciso in cui tutti i browser smetteranno contemporaneamente di accettarli. Nessuna delle due interpretazioni descrive bene ciò che è accaduto. La trasformazione è stata graduale e disomogenea: Apple ha seguito una strada, Mozilla un’altra, Google ne ha annunciata una terza per poi modificarla più volte. Nel frattempo sono entrate in gioco anche le norme sul consenso, le impostazioni individuali degli utenti e le diverse tecnologie adottate dai network.
Per capire il problema senza creare allarmismi inutili bisogna quindi partire dalla distinzione più importante: quella tra cookie di prima parte e cookie di terze parti.
I cookie di prima parte, o first-party cookie, vengono impostati direttamente dal sito che l’utente sta visitando. Sono quelli che, per esempio, possono essere utilizzati per mantenere attiva una sessione di login, ricordare alcune preferenze, conservare una lingua selezionata oppure consentire il funzionamento di determinate caratteristiche del sito. Non esiste un processo generale di eliminazione di questi cookie da parte dei browser. Fanno parte, in molti casi, della normale architettura di un servizio online e continuano ad avere una funzione essenziale.
I cookie di terze parti, o third-party cookie, funzionano diversamente. Sono impostati da un dominio esterno rispetto a quello visualizzato dall’utente e hanno rappresentato per anni uno dei principali strumenti utilizzati per collegare attività svolte su siti differenti. Nel mondo dell’affiliazione questo meccanismo è stato impiegato per registrare, per esempio, che un determinato click generato da un editore ha successivamente prodotto una conversione sul sito dell’operatore.
Quando si parla di “fine dei cookie” bisognerebbe dunque specificare quasi sempre che il tema riguarda i cookie di terze parti, non i cookie nel loro insieme. Sembra una distinzione terminologica, ma in realtà cambia completamente la lettura del problema. Dire che “i cookie stanno scomparendo” è molto diverso dal dire che alcuni browser hanno deciso di limitare o bloccare per impostazione predefinita uno specifico tipo di cookie utilizzato per il tracciamento cross-site.
È su questa seconda categoria che si concentra la questione cookieless e, soprattutto, è qui che bisogna guardare quando si valuta la solidità di un’infrastruttura di tracking.
Lo stato reale dei browser nel 2026
Il modo più semplice per comprendere la situazione attuale è osservare cosa fanno concretamente i browser più utilizzati. È proprio questo confronto a mostrare perché l’idea di una singola “scadenza dei cookie” non sia mai stata una rappresentazione particolarmente accurata del mercato.
Safari ha introdotto l’Intelligent Tracking Prevention, comunemente indicato con l’acronimo ITP, con l’obiettivo di limitare il tracciamento degli utenti attraverso domini differenti. Il blocco dei cookie di terze parti è diventato il comportamento predefinito del browser nel 2020. La scelta di Apple non dipendeva dal progetto di Google e non era subordinata a ciò che sarebbe successo su Chrome: faceva parte di una strategia autonoma di protezione della privacy.
Firefox aveva già seguito una strada analoga. Mozilla ha reso attiva di default l’Enhanced Tracking Protection, ETP, nel 2019, intervenendo anch’essa sui sistemi di tracciamento cross-site. Anche in questo caso la decisione è stata indipendente dalle successive mosse di Google e continua ad avere effetti ancora oggi.
Chrome, al contrario, ha avuto una storia molto più complessa. Nel 2020 Google annunciò l’intenzione di arrivare all’eliminazione dei cookie di terze parti nell’arco di circa due anni. Quella scadenza iniziale non è stata rispettata. Il progetto è stato rimandato più volte, riformulato e accompagnato dallo sviluppo di tecnologie alternative riunite nel progetto Privacy Sandbox.
Nel luglio 2024 è arrivata la prima vera inversione rispetto al piano originario. Google ha dichiarato che non avrebbe più proceduto con una cancellazione generalizzata dei cookie di terze parti, orientandosi invece verso una nuova esperienza capace di lasciare agli utenti una scelta più esplicita. Nell’aprile 2025 la posizione è cambiata ancora: la società ha precisato che Chrome non avrebbe introdotto nemmeno una specifica richiesta aggiuntiva dedicata a questa scelta. I cookie di terze parti sarebbero rimasti gestibili tramite le normali impostazioni di privacy e sicurezza del browser.
Per l’utente medio di Chrome, quindi, non si è verificato quel cambiamento netto e improvviso che il settore aveva immaginato negli anni precedenti. Soprattutto, non esiste più una data annunciata in cui l’intero traffico Chrome smetterà automaticamente di supportare questo tipo di cookie.
La conseguenza è un mercato a velocità differenti. Safari e Firefox hanno già applicato restrizioni profonde. Chrome continua invece a consentire i cookie di terze parti per impostazione predefinita, lasciandone la gestione all’utente. Edge, basato anch’esso sul motore Chromium, segue una logica sostanzialmente simile.
La tabella permette di leggere il quadro in modo immediato.
| Browser | Policy sui cookie di terze parti | Quota di mercato Italia (tutti i dispositivi, luglio 2026) |
|---|---|---|
| Chrome | Consentiti di default, gestibili manualmente dall’utente | 70,49% |
| Safari | Bloccati di default (ITP) dal 2020 | 13,55% |
| Firefox | Bloccati di default (ETP) dal 2019 | 5,68% |
| Edge | Consentiti di default (motore Chromium, stessa logica di Chrome) | 5,26% |
Se si sommano Safari e Firefox si arriva a circa il 19% del traffico italiano. È una quota tutt’altro che marginale e, soprattutto, è una quota che non dipende da ciò che Google deciderà eventualmente di fare in futuro. Quelle restrizioni sono già operative.
Questo dato dovrebbe essere tenuto presente ogni volta che si esamina il numero di conversioni restituito da un network che utilizza esclusivamente cookie di terze parti. Il problema non è domandarsi soltanto cosa potrebbe succedere se Chrome cambiasse nuovamente strategia. Il punto è chiedersi quanta parte del traffico sia già oggi potenzialmente difficile da attribuire con precisione.
Perché Google ha fatto marcia indietro (e cosa significa in pratica)
Le ragioni indicate pubblicamente da Google per spiegare il cambio di strategia riguardano soprattutto la complessità dell’ecosistema interessato. Eliminare i cookie di terze parti dal browser più utilizzato al mondo non significava semplicemente disattivare una funzione tecnica. Avrebbe modificato profondamente il funzionamento del mercato pubblicitario digitale, incidendo sugli editori, sulle piattaforme, sugli inserzionisti, sugli sviluppatori e sulle aziende che dipendono da sistemi di misurazione e attribuzione cross-site.
Nel corso del processo sono emerse posizioni differenti tra gli operatori dell’industria e le autorità regolatorie. In particolare, le autorità britanniche competenti in materia di concorrenza avevano espresso timori sul rischio che il superamento dei cookie di terze parti potesse rafforzare ulteriormente la posizione di Google, soprattutto nel caso in cui le alternative disponibili fossero state basate su tecnologie controllate dalla stessa azienda.
Il risultato di queste tensioni è stato un percorso molto meno lineare di quello immaginato all’inizio. Google ha rinviato più volte le scadenze, modificato il piano, sperimentato soluzioni alternative e infine abbandonato l’idea di un’eliminazione generalizzata.
Per chi opera nell’affiliate marketing, la conseguenza immediata è piuttosto chiara: non c’è una scadenza imminente su Chrome dalla quale dipende improvvisamente la sopravvivenza del tracciamento via cookie. Non esiste un giorno in cui, da un momento all’altro, oltre il 70% del traffico italiano diventerà automaticamente non tracciabile tramite cookie di terze parti.
Questo, tuttavia, non giustifica l’idea opposta secondo cui sia possibile ignorare del tutto il problema. La parte più concreta della questione non è mai stata legata esclusivamente a Chrome. Safari e Firefox applicano già restrizioni e continueranno a farlo indipendentemente dalle decisioni di Google. Chi negli ultimi anni ha rimandato l’adozione di sistemi di tracking più robusti aspettando di vedere “cosa farà Chrome” ha quindi finito per rinviare la soluzione di una criticità che era già presente.
In altre parole, la retromarcia di Google ha eliminato una specifica scadenza, non ha reso nuovamente affidabile un modello di attribuzione basato esclusivamente sui cookie di terze parti.
L’altro fronte, spesso ignorato: il consenso GDPR
C’è poi un secondo elemento che rende ancora più evidente il limite di un sistema fondato soltanto sui cookie di terze parti. Ed è un elemento che non dipende dalle scelte tecniche dei browser: il consenso richiesto dalla normativa sulla privacy.
Il Garante per la protezione dei dati personali, con il Provvedimento n. 231 del 10 giugno 2021 sulle linee guida cookie e altri strumenti di tracciamento, ha stabilito che l’utilizzo di cookie di profilazione e di strumenti di tracciamento richiede il consenso preventivo ed esplicito dell’utente. Per questo tipo di trattamento il legittimo interesse non può essere utilizzato come base giuridica alternativa.
Dal punto di vista pratico, significa che il fatto che un browser consenta tecnicamente l’impostazione di un cookie non garantisce che quel cookie possa essere effettivamente utilizzato per il tracciamento.
Un sito che opera in Italia deve presentare un meccanismo di consenso conforme, permettendo all’utente di rifiutare i cookie non tecnici con una facilità sostanzialmente equivalente a quella prevista per accettarli. Il consenso, inoltre, deve poter essere successivamente revocato.
Prendiamo il caso più evidente. Un utente utilizza Chrome. Dal punto di vista del browser i cookie di terze parti sono consentiti. L’utente arriva su un sito, visualizza il banner e decide di non accettare il tracciamento non necessario. In quella situazione il fatto che Chrome supporti tecnicamente il cookie diventa irrilevante: il consenso non è stato fornito e il sistema di attribuzione non può comportarsi come se lo fosse.
Ecco perché la copertura reale di un sistema di tracking basato sui cookie dipende da almeno due variabili differenti. La prima è la politica applicata dal browser. La seconda è la scelta espressa dall’utente attraverso il meccanismo di consenso.
Il tasso di accettazione del banner non è uguale per tutti i siti e per tutti i pubblici. Può cambiare in funzione della tipologia di traffico, del dispositivo, dell’interfaccia utilizzata e del comportamento degli utenti. Per questo va misurato e valutato separatamente, senza ridurre tutta la discussione alla sola decisione di Google sui cookie di Chrome.
Cosa succede in pratica al tracciamento dell’affiliazione
Una volta messi insieme i due fattori, il quadro diventa più chiaro. Da una parte ci sono browser come Safari e Firefox, che bloccano di default i cookie di terze parti. Dall’altra ci sono utenti di Chrome, Edge o altri browser che potrebbero tecnicamente supportarli ma che scelgono di non prestare il consenso richiesto per il tracciamento.
Per un programma di affiliazione che utilizza esclusivamente cookie di terze parti, la conseguenza può essere una sottostima sistematica delle conversioni effettivamente generate dagli affiliati.
Il percorso dell’utente, dal punto di vista commerciale, può infatti completarsi regolarmente. Una persona clicca sul link presente sul sito di un affiliato, raggiunge l’operatore, si registra e successivamente effettua un deposito. La conversione esiste. Quello che può mancare è il collegamento tecnico tra quella conversione e l’affiliato che aveva prodotto il click iniziale.
Se il cookie necessario a mantenere quell’informazione non viene impostato oppure non può essere letto, il sistema perde il nesso tra le due azioni. L’operatore acquisisce comunque il cliente, ma la piattaforma di affiliazione potrebbe non attribuire correttamente il risultato al partner che ha generato il traffico.
È uno dei motivi principali per cui, nel settore iGaming, il tracciamento server-to-server, spesso abbreviato in S2S, si è affermato ben prima che la questione Chrome arrivasse all’attuale conclusione.
Con un sistema server-to-server il dato relativo alla conversione non dipende dalla capacità del browser di conservare un cookie di terze parti fino al momento in cui l’utente compie l’azione prevista. La comunicazione avviene direttamente tra il server dell’operatore e quello del network o della piattaforma di tracking.
Un identificativo univoco, il click ID, viene associato al click iniziale e passato attraverso l’URL. Quando si verifica la conversione, il server dell’operatore può comunicare l’evento al sistema di affiliazione utilizzando quell’identificativo. In questo modo il collegamento tra click e conversione non deve sopravvivere all’interno di un cookie di terze parti presente nel browser dell’utente.
La meccanica tecnica viene già approfondita nella guida tecnica al tracking S2S e al postback, quindi non è necessario ripeterla qui nei dettagli. Per il tema di questo articolo conta soprattutto una considerazione: il tracciamento S2S è stato adottato perché interviene proprio nel punto debole dei sistemi dipendenti dal browser.
Il suo funzionamento non richiede che un cookie di terze parti rimanga disponibile fino alla conversione. Per questo il blocco imposto da Safari o Firefox e il rifiuto dei cookie da parte dell’utente non incidono sul meccanismo di attribuzione nello stesso modo in cui incidono su un sistema tradizionale basato esclusivamente sui cookie.
Tre miti da sfatare sullo scenario cookieless
Il primo equivoco è probabilmente il più diffuso: pensare che tutti i cookie stiano per sparire, nello stesso momento e su tutti i browser. Non è così. Chrome, che rappresenta oltre il 70% del traffico italiano, ha confermato di non voler procedere con l’eliminazione generalizzata dei cookie di terze parti secondo il piano annunciato in passato. Rimarranno gestibili attraverso le impostazioni di privacy, senza una nuova data di scadenza comunicata.
Il secondo errore nasce dalla conclusione opposta: dato che Google ha cambiato strategia, allora il problema sarebbe risolto. Anche questa lettura è sbagliata. Safari e Firefox continuano a bloccare i cookie di terze parti e gli utenti continuano a poter rifiutare il consenso sui browser che invece li supportano. La retromarcia di Google non modifica nessuno di questi due aspetti. Per un programma di affiliazione basato soltanto sui cookie, quindi, le aree di perdita potenziale rimangono.
Il terzo mito riguarda il tracciamento server-to-server. Passare a un’infrastruttura S2S non significa che ogni problema di attribuzione sparisca automaticamente. La tecnologia è strutturalmente più robusta rispetto a un sistema fondato su cookie di terze parti, ma rimane un sistema tecnico e, come tale, può essere configurato male.
Se il click ID non viene trasmesso correttamente, si perde durante una catena di redirect oppure non viene registrato dal sistema che deve poi associarlo alla conversione, il risultato può essere comunque una perdita di attribuzione. Lo stesso vale per una finestra di attribuzione impostata in modo differente tra le piattaforme coinvolte. In casi del genere il problema non dipende più dal browser, ma l’effetto economico finale può essere molto simile: una parte delle conversioni generate non viene riconosciuta correttamente.
Per questo l’adozione del server-to-server non dovrebbe essere considerata una semplice casella da spuntare. Conta il modo in cui l’integrazione è stata costruita, testata e mantenuta.
Per capire come si sia arrivati alla situazione attuale è utile anche ricostruire la successione degli annunci fatti da Google. Nel 2020 l’azienda aveva indicato come primo obiettivo la fine del 2022. La scadenza è stata poi rinviata al 2023 e successivamente spostata ancora. A gennaio 2024 è iniziato un test limitato all’1% degli utenti Chrome, all’interno di un percorso che avrebbe dovuto portare all’estensione del nuovo modello al 100% degli utenti entro il terzo trimestre dello stesso anno.
Quel rollout non è stato completato. Nel luglio 2024 Google ha annunciato il primo cambio sostanziale di rotta. Nove mesi più tardi, nell’aprile 2025, è arrivata la conferma che l’eliminazione generalizzata non sarebbe stata portata avanti.
La cronologia è utile perché dimostra quanto sarebbe stato fragile costruire una strategia tecnica di lungo periodo attorno a una singola scadenza. Nel giro di pochi anni il settore è passato attraverso date, rinvii, test e revisioni successive. Chi aveva interpretato